Mit den Unternehmenswerten Integrity, Collaboration, Courage und Excellence sowie den Prinzipien des konzernweit geltenden KION Group Code of Compliance (KGCC) stellt sich KION den anspruchsvollen Erwartungen des Kapitalmarkts sowie der Kunden, der Mitarbeitenden und weiterer Stakeholder.
Als Teil von KION teilt Linde MH diese Werte und setzt sich für die ausnahmslose Einhaltung von gesetzlichen Vorschriften, Richtlinien und Verhaltensregeln ein. Das umfassende Compliance-Management-System von Linde MH basiert auf dem KGCC, in dem Richtlinien für ein ethisches, werteorientiertes und rechtskonformes Handeln in der Geschäftswelt festgelegt sind. Darüber hinaus bildet der KGCC einen verbindlichen Rahmen für den Umgang mit Kolleginnen und Kollegen, Kunden- und Partnerunternehmen sowie der Öffentlichkeit.
Als deutsche Gesellschaft unterliegt die KION GROUP AG in erster Linie deutschem Recht. Zugleich ist KION verpflichtet, an ihren Standorten die jeweiligen nationalen Gesetze zu befolgen. Falls diese von deutschem Recht abweichen, beschreibt der KGCC das Vorgehen im Konzern. Ansprechpartner in allen rechtlichen Zweifelsfällen ist die Compliance- oder die Rechtsabteilung.
Der KGCC ist in 24 Sprachen verfügbar und wird bei Bedarf aktualisiert, um Themen ergänzt und mit neuen Schwerpunkten versehen, um der jeweils aktuellen Rechtslage und den aktuellen Bedingungen im Unternehmen Rechnung zu tragen. Für Externe ist der KGCC über die Unternehmenswebsite von KION zugänglich.
Compliance-Management-System
Das Compliance-Management-System wird kontinuierlich auf seine Wirksamkeit geprüft und weiterentwickelt. Es ist nach dem Vorbild des Prüfungsstandards 980 des Instituts der Wirtschaftsprüfer (IDW PS 980) aufgebaut. Im Rahmen regulärer Checks sowie über kurzfristig angesetzte Audits prüft die Konzernrevision die Einhaltung der Compliance-Vorgaben in der KION GROUP AG und ihren konsolidierten Tochtergesellschaften.
Der Konzern bekennt sich ausdrücklich zur Bekämpfung jeder Form von Bestechung und Korruption. Zu diesem Zweck verfolgt KION einen Vorbeugen-Erkennen-Reagieren-Ansatz mit dem dauerhaften Ziel, Fehlverhalten zu vorzubeugen, aufzudecken und zeitnah mit geeigneten Gegenmaßnahmen zu begegnen. Neben den Verhaltens- und Korruptionsvermeidungsregeln des KGCC finden sich weitere detaillierte Vorgaben in themenspezifischen Richtlinien. Dazu zählen beispielsweise die Antibestechungs- und Antikorruptionsrichtlinie, die Richtlinie zur Vermeidung von Interessenkonflikten sowie die Spenden- und Sponsoringrichtlinie.
Im Berichtsjahr wurden keine bestätigten Fälle von Bestechung oder Korruption festgestellt.
Hinweisgebersystem und Meldewege
Hinweise auf tatsächliches oder vermutetes rechtswidriges oder unangemessenes Verhalten können auf verschiedenen Wegen gemeldet werden – persönlich, per Telefon, Post, E-Mail oder über ein Webformular. Alle Beschäftigten – ebenso wie externe Stakeholder – haben rund um die Uhr die Möglichkeit, mögliche Compliance-Verstöße zu melden, auf Wunsch auch anonym. Dafür stehen ein Hinweisgeber-Tool sowie eine von einem externen Anbieter betriebene Hotline zur Verfügung, die eine Kontaktaufnahme schriftlich oder telefonisch ermöglichen.
Das Hinweisgebersystem ist global ausgelegt, dabei jedoch so weit wie möglich an lokale Gegebenheiten angepasst. Das integrierte Fallmanagementsystem ist darauf ausgelegt, sicherzustellen, dass alle eingehenden Hinweise geprüft werden und jeder einzelne Fall systematisch und im Einklang mit den Bestimmungen der EU-Hinweisgeberrichtlinie bearbeitet wird. Das System garantiert Vertraulichkeit und Schutz vor Vergeltungsmaßnahmen.
Das KION Compliance Committee, ein funktionsübergreifendes Gremium mit Führungskräften aus der Corporate-Compliance-Abteilung, der Internen Revision und der Rechtsabteilung, steuert die Bearbeitung von Compliance-Hinweisen, die dazugehörigen Untersuchungen und berät über Sanktionen bei festgestellten Compliance-Verstößen.
Mit dem Compliance Committee von Linde MH in Deutschland steht den Beschäftigten eine weitere unabhängige und vertrauensvolle Beratungs- und Meldestelle zur Verfügung. Wer Diskriminierung oder Belästigung erfährt oder beobachtet, kann sich an seine zuständige Stelle wenden – und zwar absolut vertraulich. Ähnliche Stellen gibt es entsprechend den nationalen Regularien EMEA-weit. In allen Ländern, in denen Linde MH tätig ist, können die sogenannten Compliance Representatives jederzeit angesprochen werden.
Um die Nutzung des Hinweisgebersystems zu fördern, wird die Belegschaft über das Intranet sowie im Rahmen verpflichtender Compliance-Schulungen kontinuierlich über die verschiedenen Meldekanäle informiert.
Alle gemeldeten Verdachtsfälle werden systematisch überprüft, bei belastbar eingestuften Hinweisen Untersuchungen eingeleitet. Jedes Fehlverhalten wird mit disziplinarischen Maßnahmen geahndet. Falls erforderlich, wird das Compliance-Management-System angepasst, um künftige Verstöße zu verhindern.
Anzahl der Meldungen im Zusammenhang mit dem Whistleblower-Verfahren
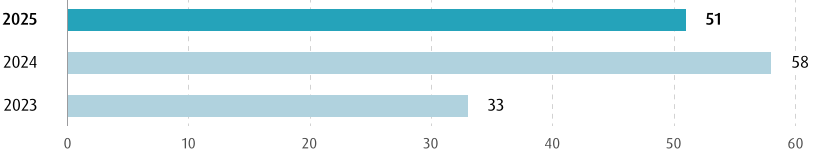
Schulungen
Neben eindeutigen Richtlinien gibt es ein großes Angebot an Informationen, Beratungsleistungen und Schulungen. Durch die Arbeit der Compliance Officer und Representatives stellt Linde MH sicher, dass die Belegschaft jederzeit aktuell und umfassend über alle Fragen im Bereich Compliance informiert ist und sich der hohen Bedeutung des werteorientierten Handelns bewusst ist. Für alle neuen Beschäftigten von KION ist die Teilnahme an der Schulung zum KION Group Code of Compliance verpflichtend – entweder über E-Learning oder für Beschäftigte ohne PC als Arbeitsmittel im Rahmen einer Präsenzschulung. Darüber hinaus erhalten Beschäftigte mit Compliance-kritischen Aufgaben, beispielsweise aus den Bereichen Vertrieb und Einkauf, regelmäßig zielgerichtete Live-Schulungen.
Durchgeführte Schulungen zu Fragen der Unternehmensethik
Präsenzschulungen (KION Group Code of Compliance, Antikorruption, Antidiskriminierung, Interessenkonflikte, Datenschutz, Hinweisgeberschutz, Speak-up-Kultur)
E-Learning: KION Group Code of Compliance
E-Learning: Korruption bei KION vermeiden – die allgemeinen Regeln der ABC Policy
E-Learning: Professionelles Verhalten bei KION: respektvoller Umgang miteinander am Arbeitsplatz
E-Learning: Verhinderung von Geldwäsche und Betrug bei KION
E-Learning: Vermeidung von Interessenkonflikten bei KION
E-Learning: KION – wettbewerbswidriges Verhalten verhindern
E-Learning: Datenschutz-Grundlagen
E-Learning: Information Security Employee Awareness Training
E-Learning: Einfluss von unbewussten Vorurteilen am Arbeitsplatz
E-Learning: Speaking up – wir hören zu
Ziel ist es, alle Beschäftigten von KION regelmäßig zu den wichtigsten Themen (Antikorruption, Vermeidung von Interessenkonflikten, Kartell- und Wettbewerbsrecht, Antigeldwäsche, Hinweisgeberschutz, Datenschutz, IT-Sicherheit/Informationssicherheit und Menschenrechte) zu schulen. Änderungen bei der Gesetzgebung oder bei internen Regelungen fließen ebenso in die Schulungen ein wie weiterführende Erkenntnisse aus dem Compliance-Management-System.
2025 |
|
2024 |
|
2023 |
|---|---|---|---|---|
76 % |
|
82 % |
|
76 % |
Compliance-Prüfung von Geschäftspartnern
Bevor KION eine neue geschäftliche Beziehung eingeht, müssen externe Geschäftspartner überprüft und entsprechende Unterlagen hinterlegt werden. Dabei wird der wirtschaftliche Hintergrund des Geschäftspartners geprüft und festgestellt, ob es darüber hinaus weitere Gründe gibt, die gegen die Aufnahme der Geschäftsbeziehung sprechen – etwa, weil der Geschäftspartner auf einer Sanktionsliste steht oder weil es negative Berichte über ihn gibt. Ergeben sich Zweifel, kann der Konzern von einer Geschäftsbeziehung mit diesem Partner absehen. Auch bei externen Partnern ist KION bestrebt, Audits auf der Grundlage einer Risikobewertung durchzuführen.
Die Basisprüfung erfolgt mit dem Geschäftspartner-Tool, das von Corporate Compliance verwaltet wird. Hierbei werden Kunden und Lieferanten anhand von Compliance-Listen auf Hinweise überprüft. Der Abgleich mit diesen Listen, deren Bewertung und die Einleitung gegebenenfalls erforderlicher Maßnahmen erfolgen durch Corporate Compliance. Bei externen Vertriebspartnern mit erhöhtem Korruptionsrisiko, zum Beispiel Händlern, Importeuren, Distributoren, Agenten oder Integratoren, wird vor Aufnahme der Geschäftsbeziehung eine mehrstufige Due-Diligence-Prüfung durch den zuständigen Compliance Officer durchgeführt. Dabei werden einerseits mögliche Länderrisiken anhand von Subindizes seriöser internationaler Organisationen bestimmt, andererseits werden Informationen von den Vertriebspartnern über Due-Diligence-Fragebögen, Prüfungen mit dem Geschäftspartner-Tool und/oder über externe Due-Diligence-Anbieter eingeholt. Die Ergebnisse der Due-Diligence-Prüfung werden den verantwortlichen Stellen, beispielsweise der Geschäftsführung, zusammen mit empfohlenen Maßnahmen – wie zum Beispiel verschärften Vertragsklauseln mit Prüfungsrechten oder einer zusätzlichen Überwachung der Zahlungsströme – übermittelt.
Regelmäßige Risikoanalyse
Im Zuge einer systematischen Analyse erfasst und bewertet KION in einem jährlichen Turnus im gesamten Konzern die Korruptions- und Bestechungsrisiken. Außerdem werden Geldwäsche-, wettbewerbsrechtliche, steuerrechtliche, Cybersicherheits- und Menschenrechtsrisiken erhoben. Laufend neu auftretende nichtfinanzielle Risiken werden geprüft, bewertet und gesteuert. In der Folge werden adäquate Maßnahmen zur Beseitigung von Prozess- und Regelungsschwächen abgeleitet. Bei der Risikobetrachtung spielen die Ausprägung des Korruptionswahrnehmungsindex für das jeweilige Land, die Größe und Struktur der Einkaufs- oder Vertriebsorganisation vor Ort sowie die Kontakte zu Amtsträgern eine wesentliche Rolle.
Datenschutz und Informationssicherheit
Datenschutz und Informationssicherheit haben bei Linde MH höchste Priorität und sind in Richtlinien geregelt, die für ganz KION gelten. Während die Datenschutzrichtlinie auf die Umsetzung technischer und organisatorischer Maßnahmen zum Schutz personenbezogener Daten zielt, dient die Informationssicherheitsleitlinie der Vertraulichkeit, Integrität und Verfügbarkeit von Informationen und damit dem Schutz von KION vor entsprechenden Angriffen. Zu Themen wie IT-Sicherheit am Arbeitsplatz oder Management von IT-Systemen, E-Mail und Internet gibt es verschiedene Konzernbetriebsvereinbarungen und verpflichtende Standards. Darüber hinaus gibt es Muster und Vorlagen für den täglichen Umgang mit personenbezogenen Daten und sensiblen Geschäftsdaten. Für die Umsetzung der zentralen Vorgaben sind die Operating Units zuständig. Verantwortliche für Datenschutz und dessen Koordination in den einzelnen Gesellschaften berichten an die jeweilige Geschäftsführung. Auf Konzernebene berichtet der Konzerndatenschutzbeauftragte an den Chief Compliance Officer und der Chief Information Security Officer von KION an den dem Vorstand der KION GROUP AG unterstellten Chief Information Officer.
Auch der Schutz sensibler, personenbezogener Daten ist eine große Verantwortung. Daher wurden geeignete und sichere Prozesse und Maßnahmen definiert, um diese Informationen zu schützen und die gesetzlichen Vorschriften einzuhalten. Mithilfe von Schulungen und regelmäßigen Meldungen im Social Intranet wird die gesamte Belegschaft mit den Grundlagen des Datenschutzes, den Meldepflichten und dem konzernweiten Compliance-Meldesystem vertraut gemacht und kontinuierlich weitergebildet.
Die Zahl der Angriffe auf die globale IT-Infrastruktur von Unternehmen hat durch organisierte Kriminalität und Wirtschaftsspionage deutlich zugenommen. Verschiedene technische und organisatorische Maßnahmen wurden mit dem Ziel implementiert, die Daten von KION vor unberechtigtem Zugriff, Missbrauch und Verlust zu schützen. Dazu gehört eine kontinuierliche Überprüfung auf Schwachstellen in der gesamten Infrastruktur für IT und operative Technologie. Darüber hinaus tragen regelmäßige Schulungen zur IT-Sicherheit, globale Anti-Phishing-Kampagnen, eine monatliche Videoserie im Social Intranet sowie Schutzvorgaben für die IT-Infrastruktur zur IT-Sicherheit bei.
Informationssicherheits-Managementsystem
Das Managementsystem von KION für Informationssicherheit (ISMS/Information Security Management System) soll sicherstellen, dass sensible Informationen weiterhin geschützt sind. Das ISMS von KION beruht auf den Vorgaben von ISO 27001 (Einrichtung, Implementierung, Aufrechterhaltung, kontinuierliche Verbesserung dokumentierter Informationssicherheits-Managementprozesse) für den gesamten Konzern. Ein Regelwerk beschreibt die Anforderungen für die Informationssicherheit.
KION analysiert in diesem Zusammenhang regelmäßig potenzielle oder bestehende Risiken für die Informationssicherheit. Wird bei den Risikoanalysen ein IT-Sicherheitsrisiko oder eine Abweichung von einem Sicherheitsstandard von KION festgestellt, wird das Risiko beschrieben und es werden entsprechende Maßnahmen festgelegt. Nach der Bewertung des Restrisikos entscheidet der Risikoeigner über die Akzeptanz des Restrisikos, das regelmäßig neu bewertet und durch eine erneute Risikoakzeptanz abgesichert werden muss. Die Konzernrevision führt regelmäßig spezielle IT-Audits durch, die auch die Informationssicherheit berücksichtigen.
Die Unternehmensbereiche von KION, in denen die cloudbasierten Flottenmanagementsysteme entwickelt und betrieben werden, sind nach ISO 27001 zertifiziert. Bei Linde MH betrifft das die Linde Material Handling GmbH in Aschaffenburg und die Linde Material Handling Ibérica, S.A.U. in Spanien. Das KION Headquarter in Frankfurt am Main, das Linde MH Headquarter in Aschaffenburg und die Willenbrock Fördertechnik GmbH in Burgwedel (ebenfalls eine Gesellschaft von Linde MH) sind gemäß dem TISAX-Standard zertifiziert. TISAX® ist ein unternehmensübergreifendes Prüf- und Austauschverfahren für Informationssicherheit in der Automobilindustrie. Dabei geht es um den Schutz von Daten, ihrer Integrität und Verfügbarkeit im Herstellungsprozess sowie im Betrieb von Fahrzeugen. Im Rahmen der Prüfung wurden diverse Vorkehrungen nachgewiesen, zum Beispiel Informationssicherheitsstandards, Standardarbeitsanweisungen, Sicherheitskonzepte und KPIs.
Zur Vorbereitung auf die NIS-2-Richtlinie (Network and Information Security Directive 2) wurden weitere Standorte und Gesellschaften in den Anwendungsbereich des ISMS aufgenommen. Der Schwerpunkt liegt auf der Aufrechterhaltung des etablierten hohen Niveaus der Informationssicherheit und auf der reibungslosen Funktion der Bausteine des Systems im Tagesgeschäft. Dies umfasst unter anderem regelmäßige interne Audits und Überprüfungen, das Informationssicherheits-Risikomanagement, die Planung und Umsetzung von Verbesserungen, regelmäßige Bewertungen der Informationssicherheit von Dienstleistern beziehungsweise Lieferanten sowie weitere Maßnahmen.